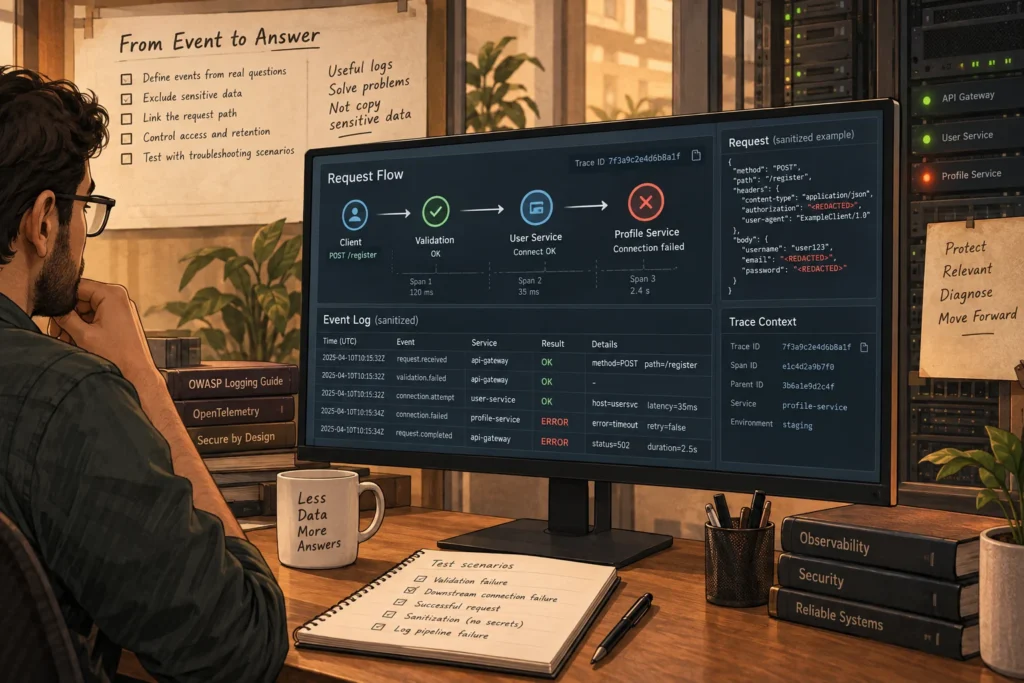
وقتی یک درخواست در چند خدمت عبور میکند و شکست میخورد، گزارش رویداد باید مسیر مشکل را روشن کند. ثبت همهٔ ورودیها و پاسخها شاید در ابتدا راحت به نظر برسد، اما میتواند دادهٔ حساس را به محل دیگری منتقل کند و پیدا کردن رخداد مهم را دشوارتر سازد. این نوشته یک روش پیشنهادی برای طراحی گزارشهای کاربردی و محدود ارائه میکند؛ مثالها ساختگیاند و نتیجهٔ ارزیابی امنیتی سامانهٔ مشخصی نیستند.
راهنمای Logging در OWASP دربارهٔ محتوای مناسب رویداد، دادههای قابل حذف و حفاظت از گزارش توضیح میدهد. مستندات گزارشهای OpenTelemetry نیز برای شناخت ساختار رویداد و پیوند با ردگیری مفید است. طراحی فیلدها، سناریوهای آزمون و برگهٔ تصمیم در ادامه، پیشنهاد عملی این مقاله برای بررسی در پروژهاند.
۱. رویداد را از پرسش عملی تیم تعریف کنید
بهجای شروع با فهرست بلند فیلدها، پرسش را مشخص کنید. برای یک درخواست ثبت خدمت، تیم شاید بخواهد بداند اعتبارسنجی شکست خورده، اتصال به خدمت مقصد قطع شده یا درخواست با موفقیت پایان یافته است. هر پرسش به نوع رویداد و دادهٔ محدود خود نیاز دارد. متن کامل فرم برای تشخیص شکست اتصال، لزوماً دادهٔ ضروری نیست.
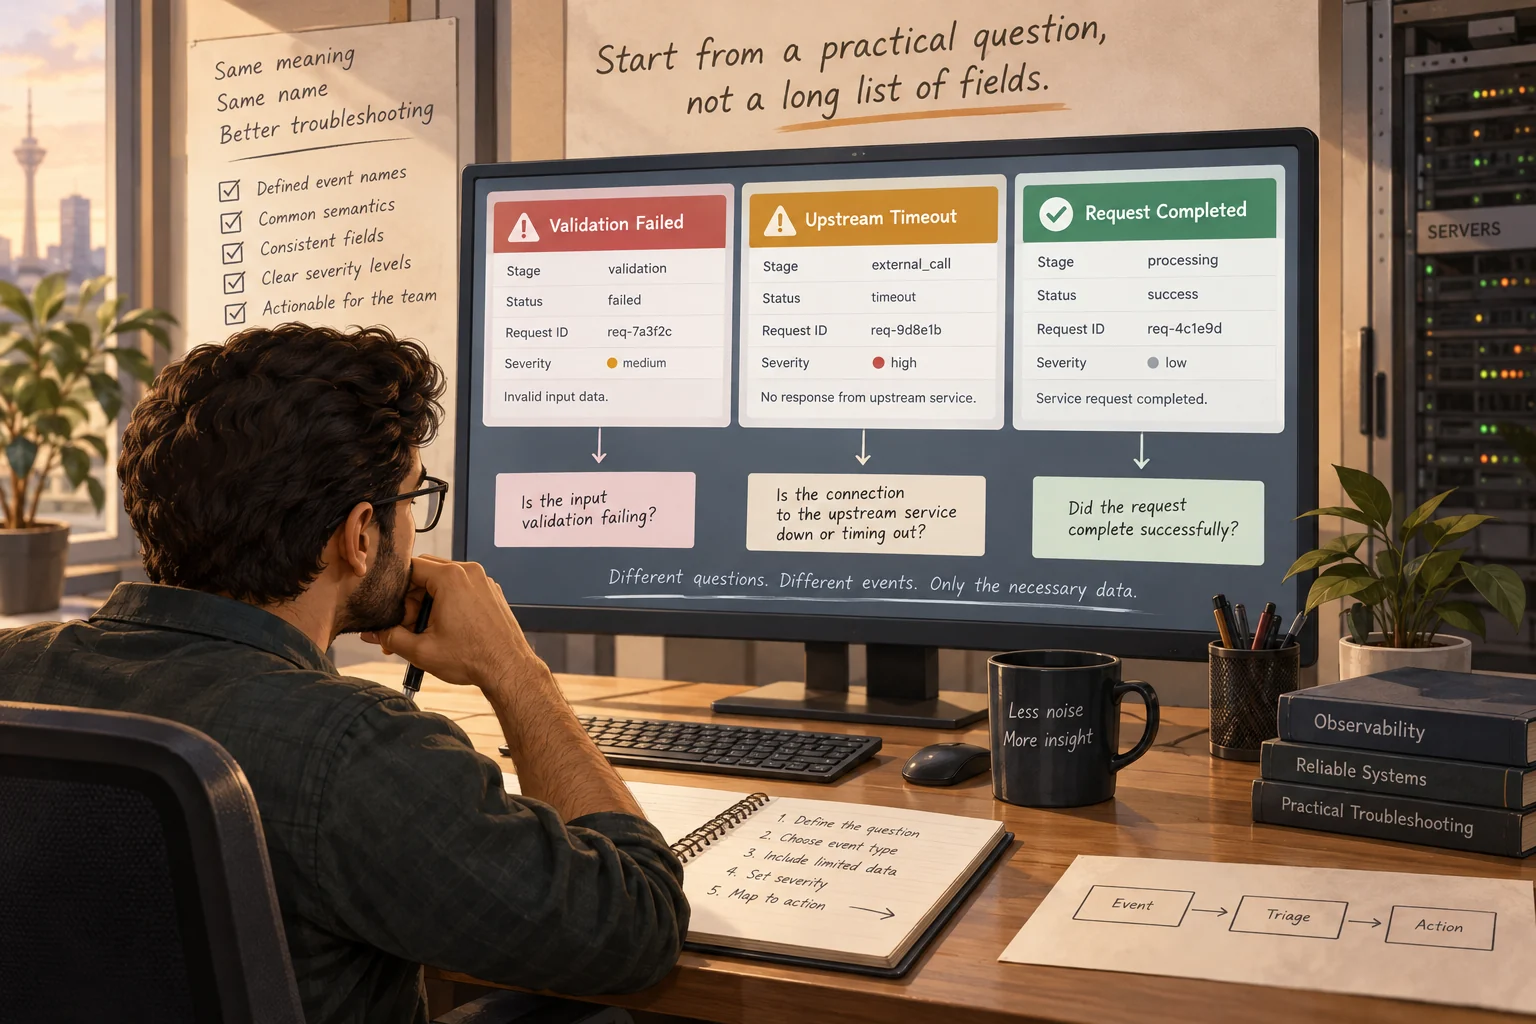
در الگوی پیشنهادی ما، هر رویداد نام مشخص، نتیجه، مرحله و شناسهٔ محدود درخواست دارد. پیام انسانی میتواند توضیح کوتاه بدهد، اما فیلدهای اصلی نباید فقط از جملهٔ آزاد استخراج شوند. اگر یک توسعهدهنده «timeout» و دیگری «connection failed» را برای مسئلهٔ یکسان به کار ببرد، بررسی خودکار دشوار میشود. نامگذاری و معنای رخداد را در قرارداد مشترک ثبت کنید.
شدت رویداد نیز نیاز به تصمیم دارد. ورودی نامعتبر کاربر همیشه حمله نیست و خطای موقت یک خدمت الزاماً خرابی کامل سامانه محسوب نمیشود. پیشنهاد مقاله، تعریف نمونه برای سطحهای گزارش و مسیر رسیدگی است. هدف این است که رویداد مهم در انبوه پیامهای کماهمیت گم نشود و تیم بتواند علت هشدار را به رفتار معلوم برنامه برگرداند.
۲. دادهٔ حساس را پیش از ورود به گزارش کنار بگذارید
OWASP رمز، توکن دسترسی، کلید و بعضی دادههای شخصی حساس را از مواردی میداند که معمولاً نباید مستقیم ثبت شوند. در طراحی خود، این اصل را با فهرست فیلدهای واقعی برنامه تطبیق دهید. نام متفاوت یک فیلد یا قرار گرفتن آن در شیء تودرتو نباید باعث شود مقدار از مسیر حذف عبور نکند. ثبت همهٔ هدرها برای عیبیابی میتواند اطلاعات احراز هویت را نیز وارد گزارش کند.
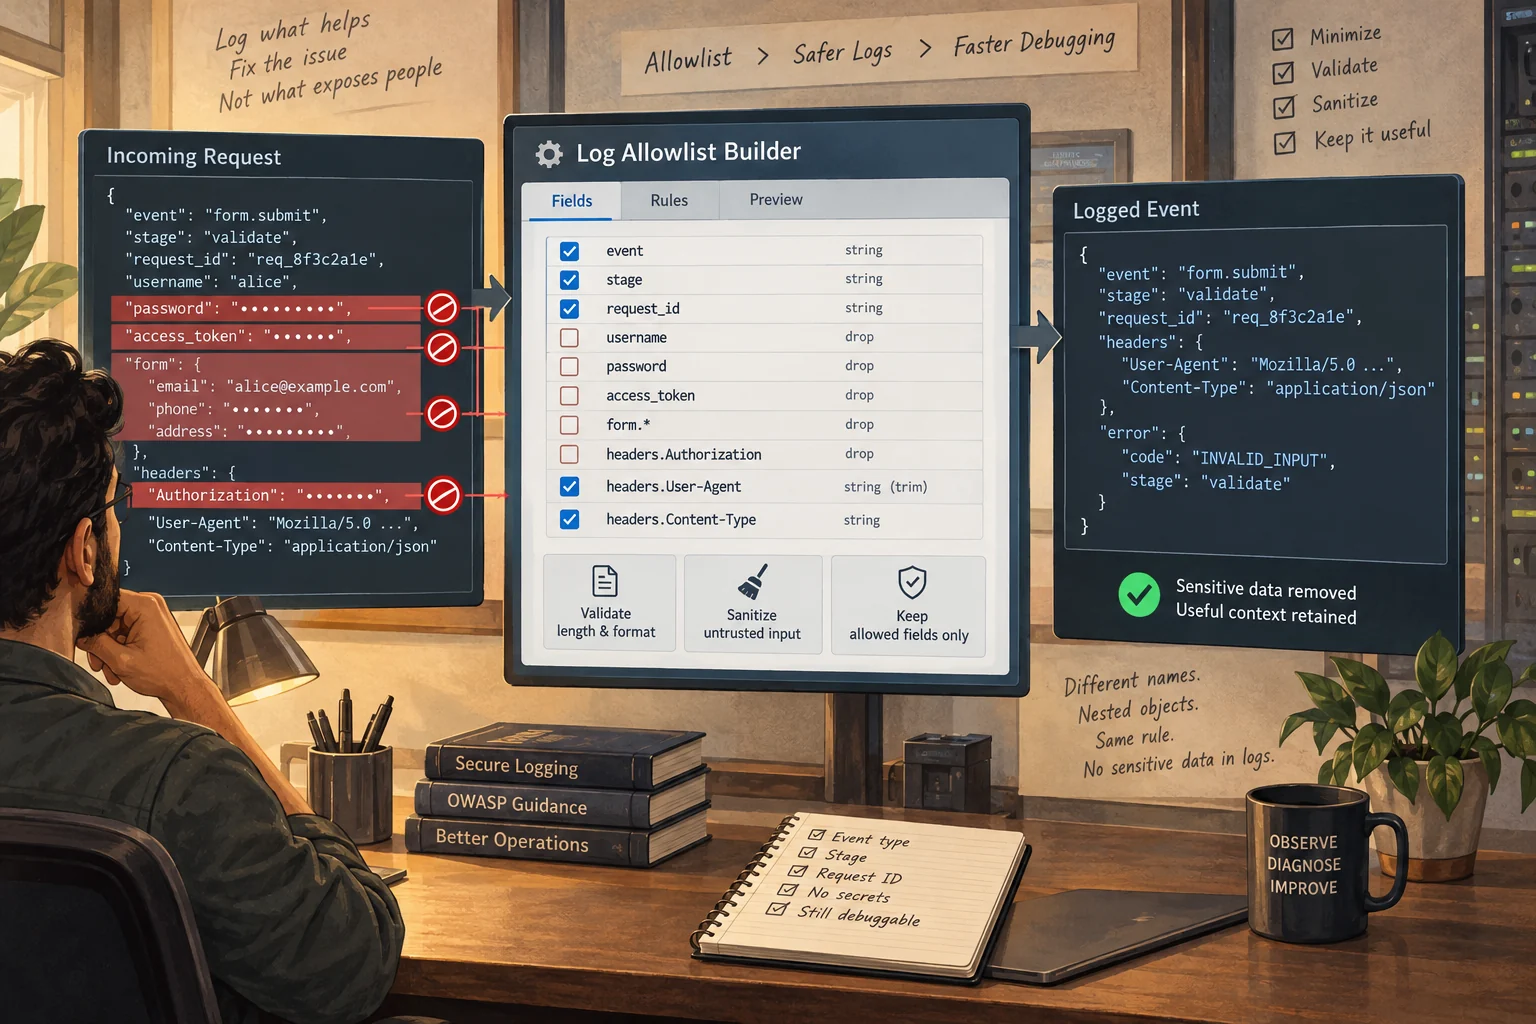
پیشنهاد عملی این است که رویداد از فهرست فیلدهای مجاز ساخته شود، نه اینکه ابتدا همهٔ درخواست ذخیره و بعد چند نام مشهور حذف شود. برای نمونهٔ ساختگی ثبت فرم، میتوان مرحلهٔ شکست و کد محدود خطا را نگه داشت. اگر بررسی موردی به دادهٔ بیشتری نیاز دارد، آن مسیر باید دامنه، دسترسی و زمان نگهداری جدا داشته باشد؛ روشن کردن گزارش تفصیلی برای همهٔ کاربران تصمیم سادهای نیست.
دادهٔ نامطمئن میتواند شکل گزارش را نیز بههم بزند. نویسهٔ خط جدید یا متن بسیار بلند نباید ساختار رویداد را به رکورد جعلی تبدیل کند. قواعد سریالسازی، طول و پاکسازی را در همان لایهٔ تولید بررسی کنید. نمونههای آزمون را با مقدارهای کاملاً ساختگی بسازید تا فرایند بررسی حذف داده، خودش به انتشار رمز یا اطلاعات واقعی منجر نشود.
در یک پاسخگوی سازمانی، دادهٔ حساس ممکن است علاوه بر گزارش در نتیجهٔ ذخیرهشده نیز باقی بماند. راهنمای کش پاسخ هوش مصنوعی، کنترل مخاطب و اعتبار این نسخه از اطلاعات را بررسی میکند؛ این دو مسیر بهتر است در برگهٔ نگهداری داده کنار هم دیده شوند.
۳. مسیر درخواست را بدون ثبت محتوای کامل پیوند دهید
برای دنبال کردن یک درخواست، یک شناسهٔ ارتباطی میتواند از چند رویداد پراکنده مفیدتر باشد. در مثال پیشنهادی، اعتبارسنجی، فراخوانی خدمت و نتیجهٔ نهایی به شناسهٔ همان عملیات وصل میشوند. این شناسه نباید با رمز نشست یا مقدار احراز هویت اشتباه گرفته شود. دانستن آن نیز بهتنهایی مجوز مشاهدهٔ گزارش یا اطلاعات کاربر ایجاد نمیکند.
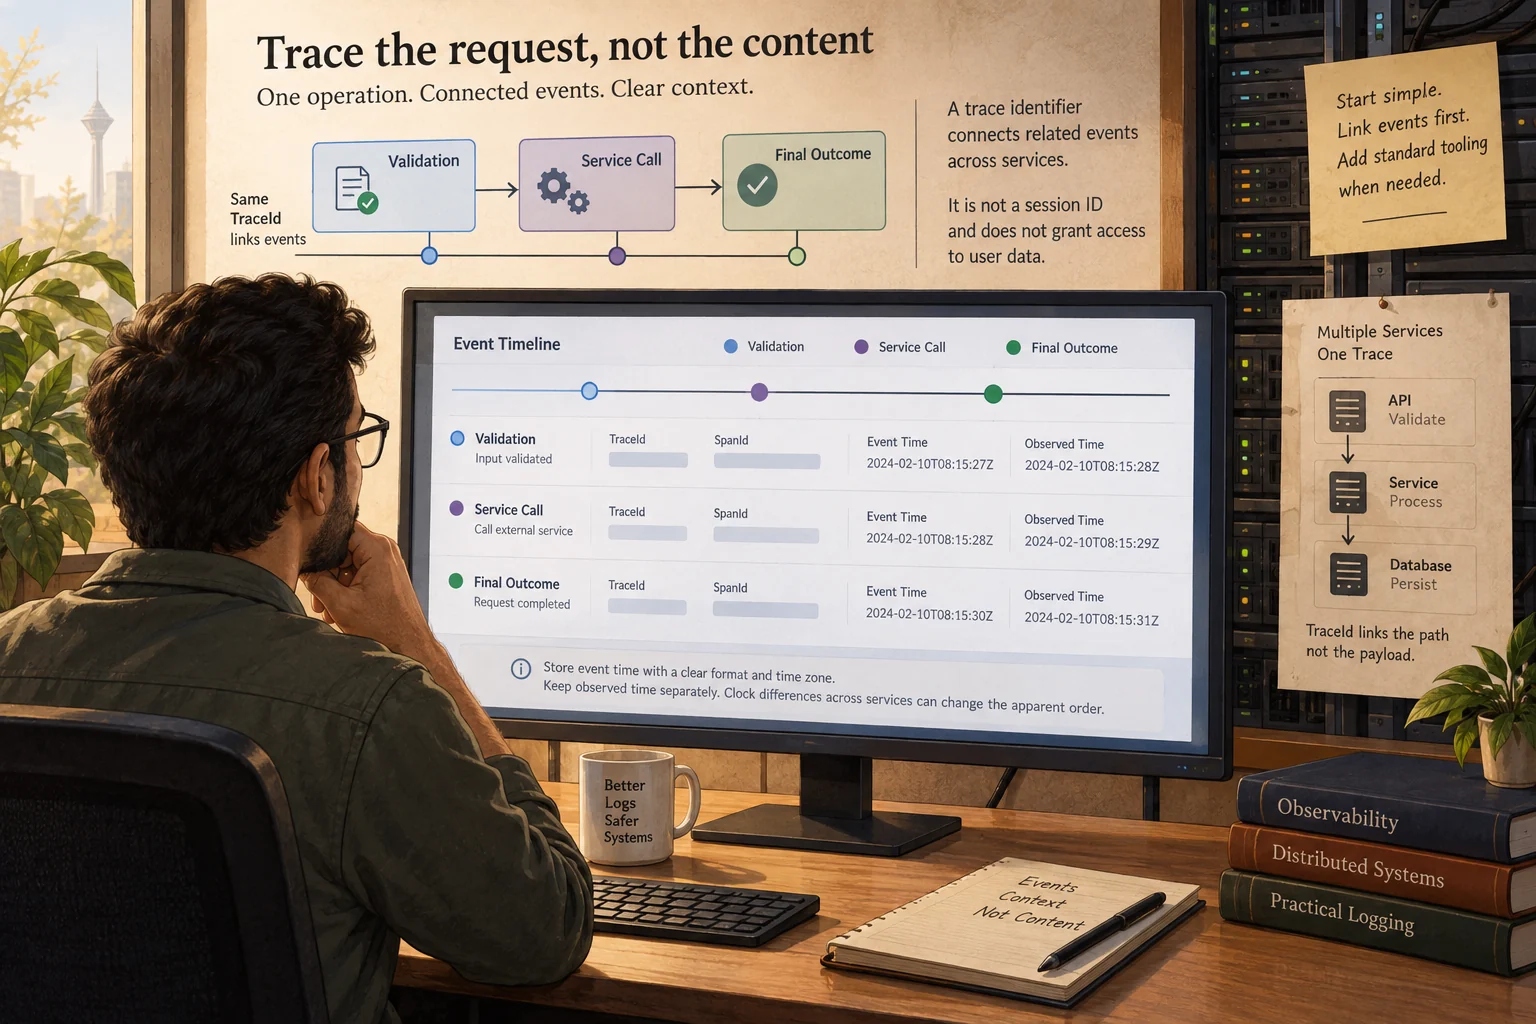
OpenTelemetry در ساختار گزارش، فیلدهایی مانند TraceId و SpanId را برای پیوند با ردگیری تعریف میکند. استفاده از این امکانات به ابزارهای موجود پروژه وابسته است؛ لازم نیست برای یک برنامهٔ کوچک همهٔ زیرساخت را یکباره تغییر دهید. پیشنهاد مقاله، شروع با رابطهٔ روشن میان رویدادها و افزودن ابزار استاندارد پس از تعریف نیاز است، تا شناسهها فقط رشتههای بدون کاربرد نباشند.
زمان رویداد را نیز با قالب و منطقهٔ زمانی مشخص نگهداری کنید. نمایش تاریخ شمسی برای کاربر با ذخیرهٔ زمان ماشینی قابل مقایسه تناقضی ندارد. در بررسی چند خدمت، تفاوت ساعت یا زمان مشاهدهٔ رویداد میتواند ترتیب را مبهم کند. گزارش پیشنهادی، زمان رخداد و در صورت نیاز زمان دریافت را از هم جدا میکند و محدودیت همزمانی ساعتها را پنهان نمیسازد.
۴. دسترسی، نگهداری و خرابی مسیر گزارش را طراحی کنید
گزارش فنی نیز دادهٔ سازمان است. قرار گرفتن فایل در پوشهٔ عمومی وب یا اشتراک دسترسی گسترده برای راحتی بررسی، مرز اطلاعات را تغییر میدهد. OWASP بر کنترل دسترسی و حفاظت محل نگهداری تأکید دارد. در پیشنهاد طراحی، نقش خواندن، نوشتن و مدیریت نگهداری مشخص است و دسترسی به رویدادهای حساس با نیاز کاری محدود میشود.
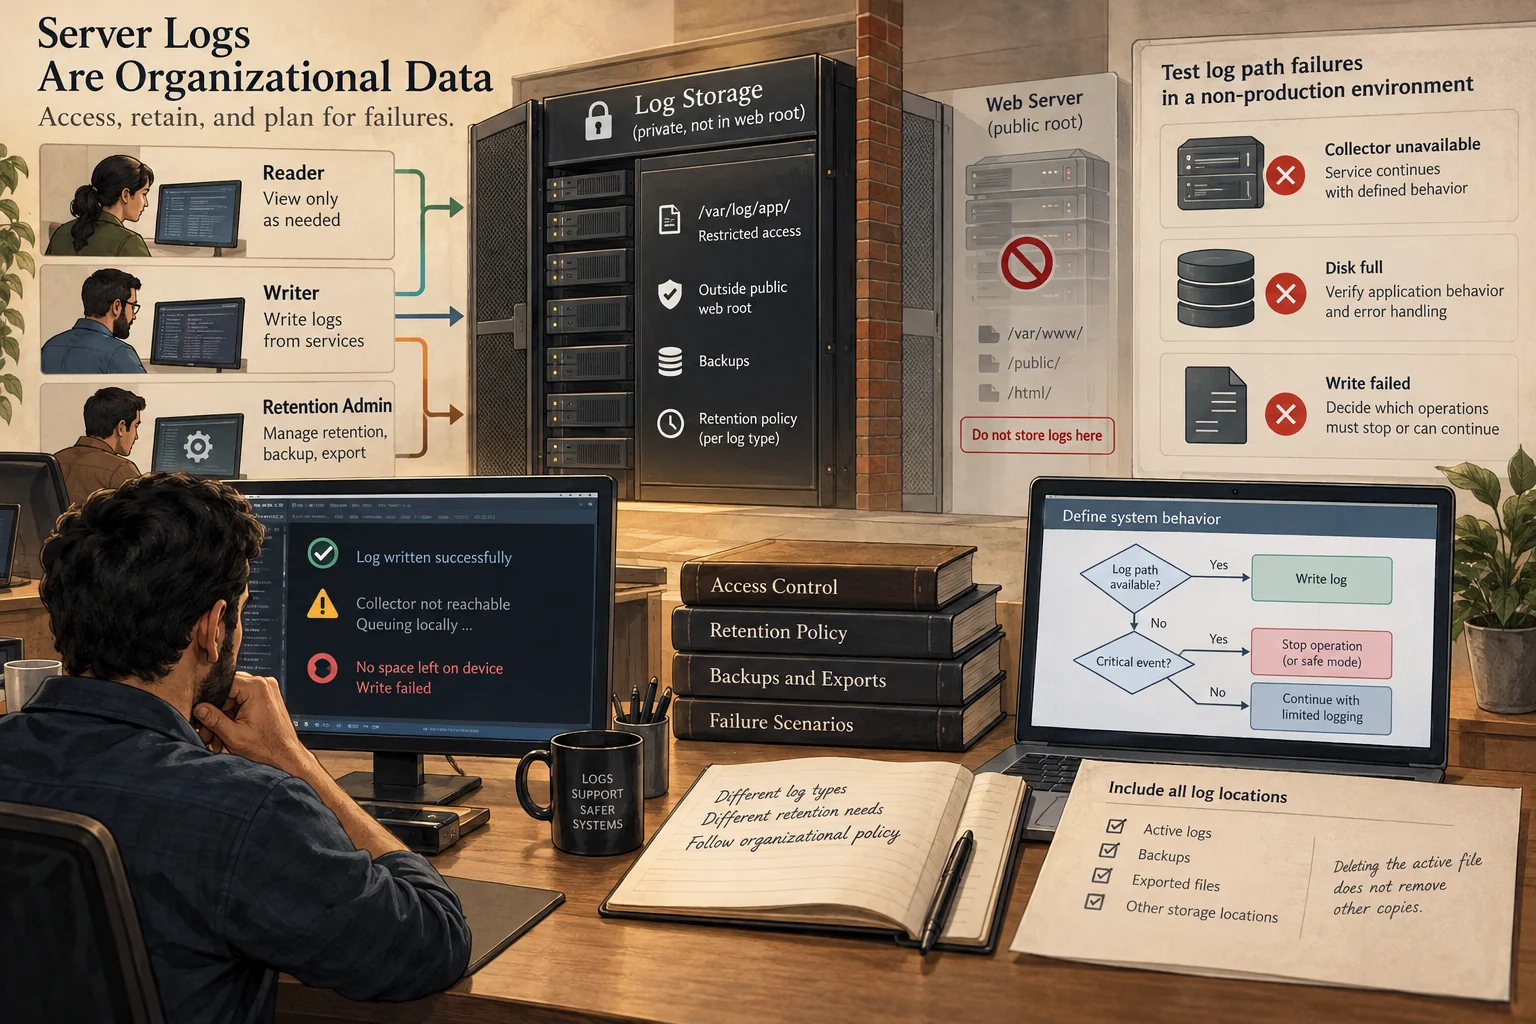
مدت نگهداری را بر اساس نیاز تعریف کنید، نه اینکه همهٔ رویدادها برای همیشه باقی بمانند. رویداد عملیاتی کوتاهعمر با گزارش مورد نیاز حسابرسی ممکن است قواعد متفاوتی داشته باشد. نسخهٔ پشتیبان و خروجی صادرشده را نیز در فهرست محلهای نگهداری قرار دهید. حذف فایل فعال، لزوماً نسخههای دیگر را حذف نمیکند. این نوشته توصیهٔ حقوقی دربارهٔ مدت نگهداری نیست؛ تصمیم نهایی به سیاست و الزامات همان سازمان وابسته است.
خرابی مسیر گزارش را در محیط آزمایشی بررسی کنید. فضای پر، مقصد در دسترس نبودن یا نوشتن ناموفق میتواند بر رفتار برنامه اثر بگذارد. پیشاپیش تعیین کنید کدام عملیات باید متوقف شود و کدام میتواند با مسیر محدود ادامه یابد. رفتار را با حساسیت عملیات بسنجید؛ یک پیام هشدار عمومی جای تصمیم مشخص دربارهٔ ثبت رویداد ضروری را نمیگیرد.
۵. کیفیت گزارش را با سناریوی عیبیابی بسنجید
یک آزمون مفید این است که بررسیکننده فقط با رویدادهای تولیدشده علت یک شکست ساختگی را پیدا کند. اگر برای فهم مسیر هنوز به متن کامل دادهٔ کاربر نیاز دارد، قرارداد رویداد شاید اطلاعات مرحله و نتیجه را کم دارد. اگر انبوه جزئیات مانع یافتن مسئله میشود، فیلدها و سطح گزارش به بازبینی نیاز دارند. کیفیت گزارش را با مقدار خروجی برابر نگیرید.
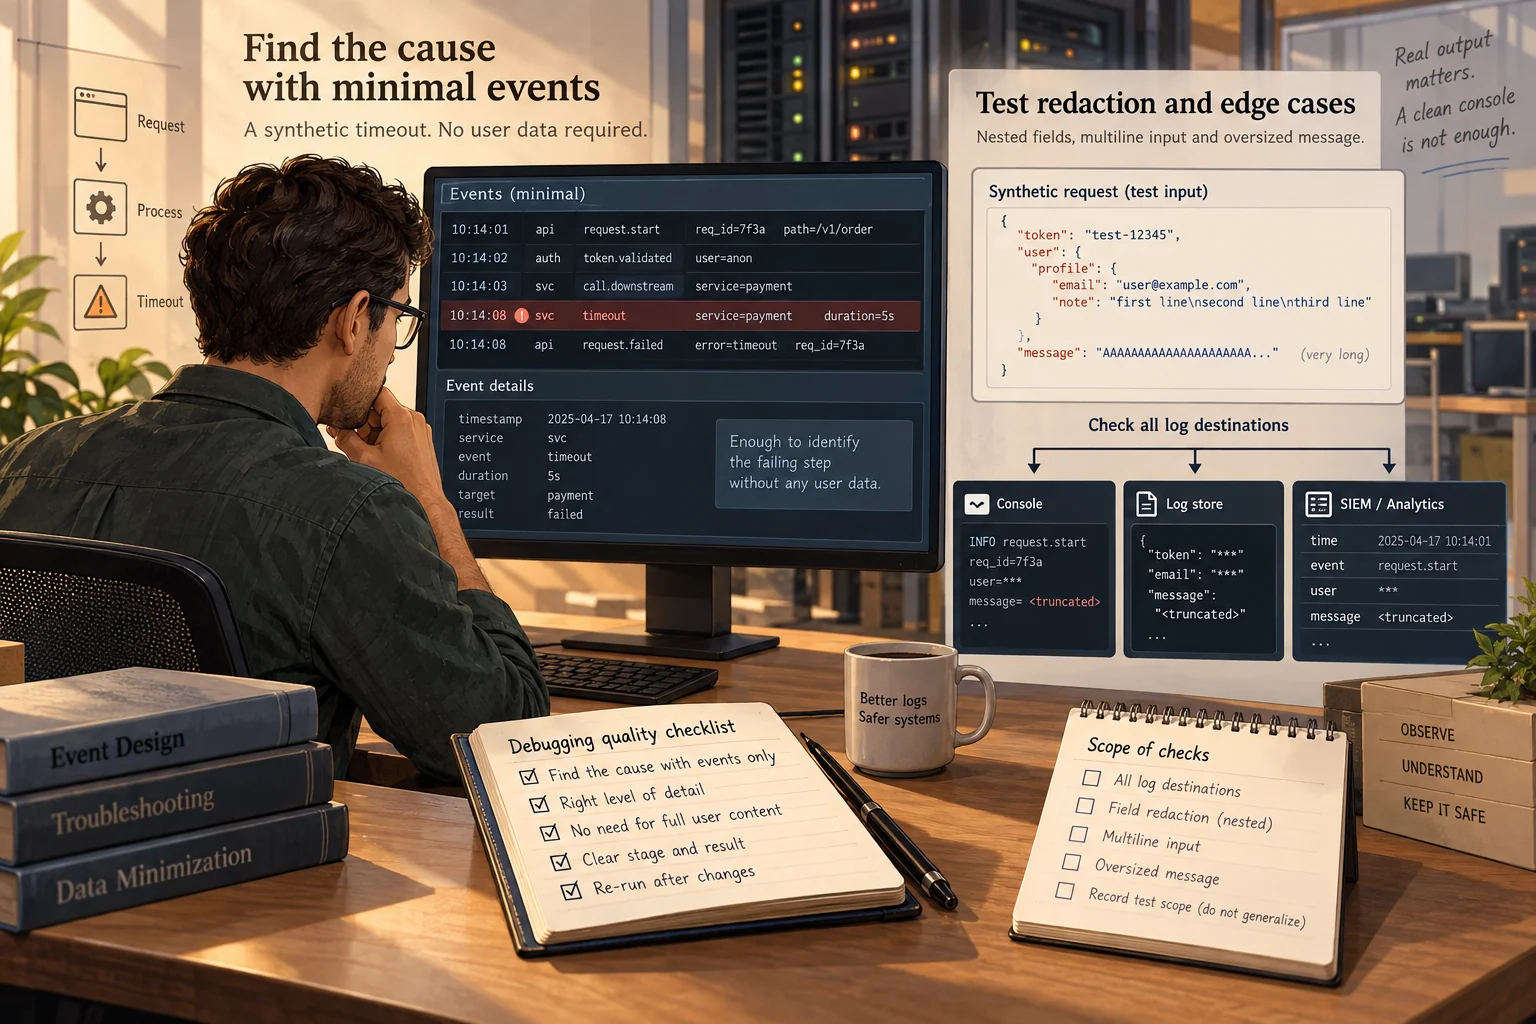
آزمون حذف داده نیز ضروری است. درخواست ساختگی با توکن آزمایشی، فیلد تودرتو، خط جدید و پیام بلند بسازید و خروجی همهٔ مقصدهای گزارش را بررسی کنید. ظاهر مناسب پیام کنسول کافی نیست؛ همان داده ممکن است در مقصد دیگری با قالب متفاوت ذخیره شود. دامنهٔ آزمون را ثبت کنید تا نتیجهٔ بررسی یک مسیر به کل سامانه تعمیم داده نشود.
پس از تغییر رویداد یا ابزار جمعآوری، نمونههای عیبیابی را دوباره اجرا کنید. گزارش کوتاه نهایی شامل پرسشهای قابل پاسخ، فیلدهای مجاز، محل نگهداری و محدودیتها باشد. یک مسیر ثبت خوب باید به فهم رفتار برنامه کمک کند و اطلاعات غیرضروری را در لایههای تازه تکثیر نکند. این هدف با قرارداد روشن و بررسی واقعی خروجی دنبال میشود.
منابع و مطالعهٔ بیشتر
بررسی منابع: ۲۲ مهر ۱۴۰۵. تحلیلها و پیشنهادهای اجرایی، جمعبندی نویسندهاند.